


পার্সেল ডেলিভারি (আপডেট) এ সোসাইটিস
গ্রাহকরা যখন আমাদের এই ধরণের প্রতিক্রিয়া তৈরি করেন, তখন আমাদের সাইবারসিকিউরিটি দলগুলি থ্রেডটি উপরে উঠে প্রেরককে শেষ করে দেয় তবে এটি প্রায়শই অন্তহীন. ডাকঘরটি
লা পোস্ট, কলিসিমো. এই নতুন প্যাকেজটির জন্য দেখুন
আগস্টের শেষে একটি নতুন ফিশিং কৌশল অবতরণ করেছে. কুটিলরা ক্ষতিগ্রস্থদের প্যাকেজটি পাওয়ার জন্য “পুনঃপ্রক্রিমিং ব্যয়” প্রদান করতে বলে.
ক নতুন কেলেঙ্কারী বাজারে পৌঁছেছে. এবার সে এল এর পিছনে লুকিয়ে আছেপ্যাকেজ যার জন্য এটি দিতে বলা হয় ” পুনরায় প্রোগ্রামিং ব্যয় “তার সম্পত্তি পেতে এক ইউরো পর্যন্ত.
তবে সাবধান: এটি সত্যই সম্পর্কেএকটি কেলেঙ্কারী, প্যাকেজে ফিশিংয়ের.
“এটি নিয়মিতভাবে ঘটে যায় দুর্ভাগ্যক্রমে, বিশেষত বছরের শেষে আরও বেশি প্যাকেজ সরবরাহ করার জন্য রয়েছে,” লা পোস্টে বিলাপ করেছেন.
গ্রাহকরা যখন আমাদের এই ধরণের প্রতিক্রিয়া তৈরি করেন, তখন আমাদের সাইবারসিকিউরিটি দলগুলি থ্রেডটি উপরে উঠে প্রেরককে শেষ করে দেয় তবে এটি প্রায়শই অন্তহীন.
ডাকঘরটি
কেমন চলছে ?
এই কেলেঙ্কারীর দৃশ্যটি সহজ. অপরাধীরা ইমেলের মাধ্যমে তাদের ক্ষতিগ্রস্থদের সাথে যোগাযোগ করুন একটি বিতরণ সংস্থার লেবেলের অধীনে লা পোস্ট বা কলিসিমো উদাহরণ স্বরূপ. তারা তাদের বলে যে তাদের জন্য উদ্দেশ্যে করা একটি প্যাকেজ গুদামে অবরুদ্ধ করা হয়েছে. এটি আনলক করতে, আপনাকে অবশ্যই “পুনরায় প্রোগ্রামিং ব্যয়” প্রদান করতে হবে.
একটি যোগফল যা 24 ঘন্টার মধ্যে প্রদান করতে হবে, যেমন একটি শিকারের নির্দেশিত হিসাবে নুমেরামা.
এটি ছাড়া প্যাকেজটি নিরাপদে কখনও ঘটতে পারে না.
এই তথ্যটি দেওয়ার জন্য লিঙ্কটিতে ক্লিক করে, আমাদের সহকর্মীরা যেভাবে স্পট করেছেন, হওয়ায় ভুক্তভোগী একটি টেলিফোন পুনরায় বিক্রয় সাইটে পুনঃনির্দেশিত হয়েছে বিতরণ সংস্থার সাথে কোনও সম্পর্ক নেই. এবং যদি তিনি এই তথ্যটি কোনও ফর্মে প্রবেশ করেন তবে তিনি তৃতীয় -পার্টির পরিষেবাতে সাবস্ক্রাইব করেন.
ভিডিও: এখনই খবরে
সামাজিক নেটওয়ার্কগুলিতে, কয়েকজন ক্ষতিগ্রস্থ ব্যক্তির সাক্ষ্য খুঁজে পাওয়া অস্বাভাবিক কিছু নয়: “গত বছর ক্রিসমাসে আমি এই ইউরোতে পুনঃপ্রকাশের সাথে ছিন্ন হয়ে গিয়েছিলাম. আমি জরুরিভাবে একটি প্যাকেজের জন্য অপেক্ষা করছিলাম, কাজের সাথে আগ্রহী হয়ে আমি বৈধতা দিয়েছি. এবং তবুও আমি খুব সচেতন. যা একটি এসালন সাইটে একটি স্বয়ংক্রিয় সাবস্ক্রিপশন নিয়ে গেছে … 18 ইউরোর প্রতি 15 দিনে স্বয়ংক্রিয় সরাসরি ডেবিট … “.
ফিশিং কি ?
ফিশিং, যাকে “হেমস” বলা হয় এটি একটি কৌশল যা ব্যক্তিগত তথ্যের জন্য ক্রুকস দ্বারা ব্যবহৃত হয় (যোগাযোগের বিশদ, পাসওয়ার্ড, আর্থিক ডেটা ইত্যাদি।. )). সাধারণত, এটি একটি ইমেলের মাধ্যমেই এই কেলেঙ্কারীর ক্ষতিগ্রস্থদের প্রতারণা করা হয়. অপরাধী তখন এই তথ্যটি ব্যক্তির পরিচয় দখল করতে বা এমনকি অনলাইনে পণ্য কিনতে ব্যবহার করে.
কিভাবে বোকা করা হবে না ?
যদি সমস্ত কিছু প্রস্তাব দেয় যে এই অনুরোধটি আসল (বিশেষত ইমেলটিতে নির্দেশিত নিম্নলিখিত -আপ নম্বর), কিছু ক্লু কেলেঙ্কারী প্রতিফলিত করে.
প্রথমত, ট্র্যাকিং নম্বরটি পরিবর্তিত হওয়ার সাথে সাথেই আমরা ফর্মটিতে ক্লিক করার সাথে সাথে পরিবর্তিত হয় এবং যে পৃষ্ঠাটি প্রদর্শিত হয় তার প্রসবের সাথে কোনও সম্পর্ক নেই যেমন আমরা উপরে ব্যাখ্যা করেছি.
তাহলে এটা লাগে প্রেরকের ইমেল ঠিকানাটি ভালভাবে পরীক্ষা করুন “সেখানে, এটি খুব কমই প্রতারণা করে,” লা পোস্ট বলেছেন, যিনি স্মরণ করেন যে তিনি ফোন বা ইমেলের মাধ্যমে ব্যাংকের বিশদ বা গোপন কোডের প্যাকেজ সরবরাহের অপেক্ষায় গ্রাহকদের কখনও বলেন না.
এর অংশ হিসাবে, ডিজিসিসিআরএফ (প্রতিযোগিতা, গ্রাহক এবং জালিয়াতি দমন বিভাগের অধিদপ্তর) “প্রতিটি সাইট এবং আবেদনের জন্য বিভিন্ন এবং জটিল পাসওয়ার্ড” ব্যবহার করার এবং সরাসরি সংশ্লিষ্ট সংস্থার সাথে যোগাযোগ করার পরামর্শ দেয়.
আমার খবরের জন্য নিবন্ধন করে আপনার প্রিয় শহরগুলি এবং মিডিয়াতে সমস্ত সংবাদ অনুসরণ করুন.
- ফেসবুকে ভাগ কেরো
- টুইটারে শেয়ার করুন
- ইমেল দ্বারা ভাগ করুন
- অনুলিপি করা লিঙ্কটি অনুলিপি/পেস্ট করুন ! https: // সংবাদ.এফআর/সোসিয়েট/লা-পোস্ট-কলিসিমো-অ্যাটেন্টিয়াল-এ-ক- ন্যুভেল-আখিক-অউ-কলিস_44563508.এইচটিএমএল
জেডএ ডু চ্যাটো ডেলিভারি
সাইবারমালভেন্স.গৌভ.এই হুমকির বিশ্লেষণ করুন এবং আপনাকে এটির মুখোমুখি করার পরামর্শ দিন.
1. এটা কিসের ব্যাপারে ?
এই ধরণের প্রতারণামূলক বার্তা সাইবারমালভে বিভাগে প্রবেশ করেফিশিং (ফিশিং ইংরেজিতে) যার লক্ষ্য কোনও ব্র্যান্ড বা কোনও সংস্থার পরিচয় দখল করা যা ভুক্তভোগীকে ব্যক্তিগত বা গোপনীয় তথ্য সরবরাহ করতে উত্সাহিত করার জন্য পরিচিত.
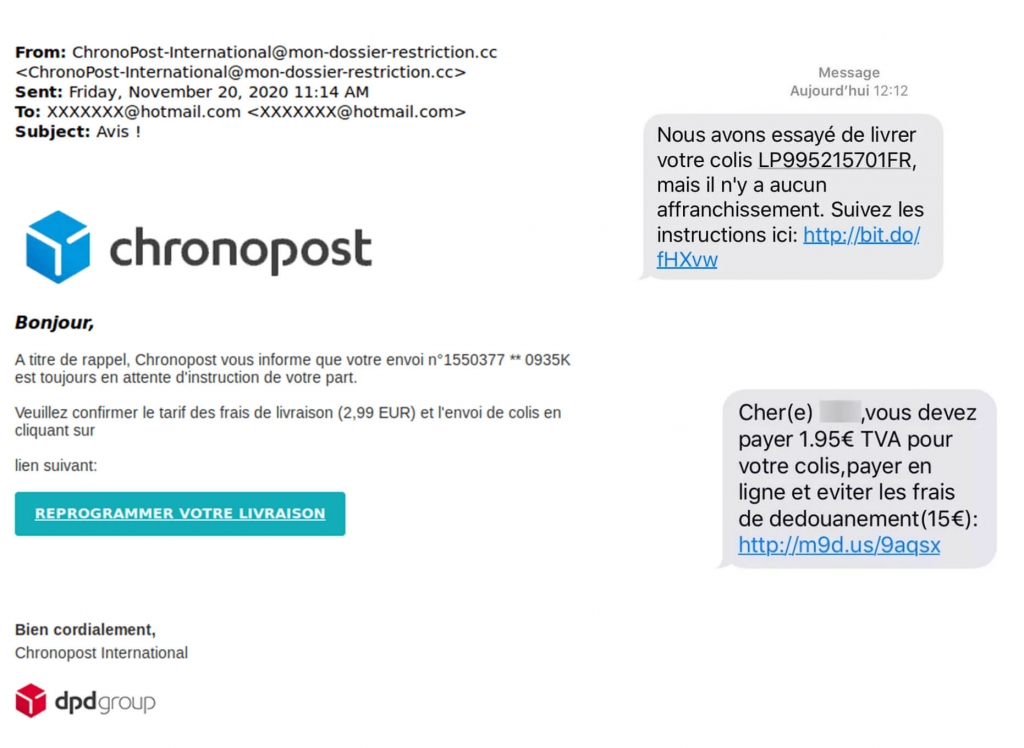
প্যাকেজ সরবরাহের ক্ষেত্রে কেলেঙ্কারীগুলির ক্ষেত্রে, ক্ষতিগ্রস্থরা গ্রহণ করে একটি বার্তা (ই-মেইল বা এসএমএস) যা এলএ পোস্ট, কলিসিমো, ডিপিডি, ক্রোনোপোস্ট, ইউপিএস বা কল্পিত (আইপিএস / আন্তর্জাতিক পার্সেল পরিষেবা) এর মতো বিদ্যমান পরিবহন সংস্থাগুলি থেকে এসেছে বলে মনে হয়.
ইমেলের উদাহরণস্বরূপ বিষয়টির জন্য রয়েছে “” আপনার অর্ডার প্রেরণ করা হয়েছে »», “” প্যাকেজ অপেক্ষা করার নির্দেশনা »» বা “” আপনার প্যাকেজ Nº6Q02864xx33 ডেলিভারির জন্য অপেক্ষা করছে »»… এসএমএস দ্বারা প্রাপ্ত বার্তাগুলির জন্য, তারা সাধারণত একটি প্রেরকের নাম প্রদর্শন করে যা পরামর্শ দিতে পারে যে তারা সত্যিই কোনও বিতরণ পরিষেবা থেকে আসে. যখন কোনও প্রেরক ফোন নম্বর প্রদর্শিত হয়, এটি একটি ফরাসি বা বিদেশী মোবাইল ফোন নম্বর বা কখনও কখনও, একটি সংক্ষিপ্ত 5 -ডিজিট নম্বর 38 দিয়ে শুরু হয় যা দেখতে বাস্তব পরিষেবা বিতরণ দ্বারা ব্যবহৃত হয়.
এই বার্তাটি, যা একটি বাস্তব বা কল্পিত বিতরণ সংস্থার পরিচয় দখল করে, এটি ঘোষণা করেএকটি প্যাকেজ অবশ্যই সরবরাহ করতে হবে তবে এটি গন্তব্যে পৌঁছানোর জন্য এটি একটি পরিমাণ অর্থ প্রদান করা বাকি আছে, প্রায়শই উল্লেখ করে যে এটি বোঝায় যে এটি অর্থ প্রদানের ক্ষেত্রে বেশি দিন হওয়া উচিত নয়. অল্প পরিমাণে দাবি করা হয়েছে, কয়েকটি ইউরো পর্যন্ত, উদাহরণস্বরূপ এ মুক্তির অভাব, শিপিং বা শিপিংয়ের ব্যয় বাকি, ভ্যাট, শুল্ক বা শুল্ক ছাড়পত্রের মতো করের অর্থ প্রদান, ইত্যাদি.
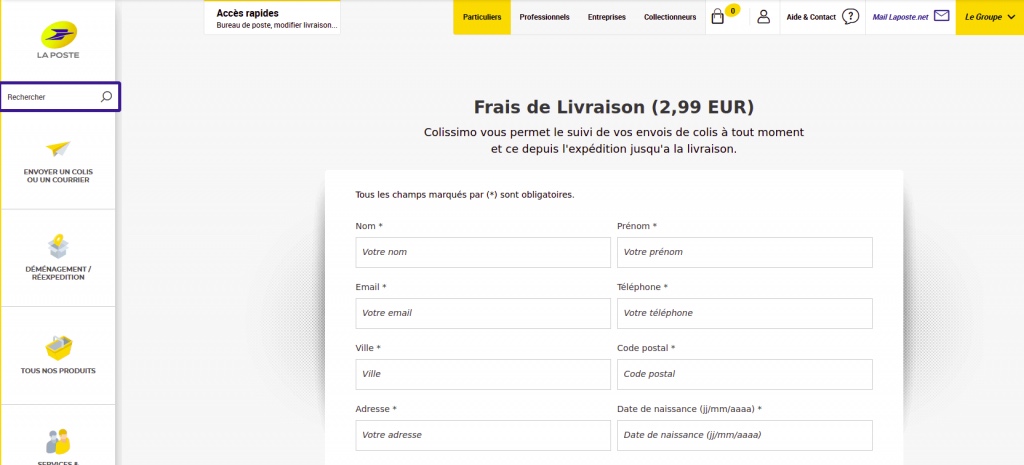
এই অর্থ প্রদানের জন্য, শিকারটিকে বার্তায় থাকা একটি লিঙ্কে ক্লিক করতে আমন্ত্রণ জানানো হয়েছে যা এটি একটি প্রতারণামূলক ওয়েবসাইটে পুনর্নির্দেশ করে. এটি ডেলিভারি সংস্থার পরিচয় দখল করে, এর লোগো এবং এর নামটি স্পোর্ট করে বা ডাইভার্ট করে এবং প্যাকেজটি পর্যবেক্ষণ সম্পর্কিত তথ্য দেয়. এমন অনেক উপাদান যা লক্ষ্য করে যে তাকে আরও ভালভাবে প্রতারণা করার জন্য ভুক্তভোগীকে বিশ্বাস করা.
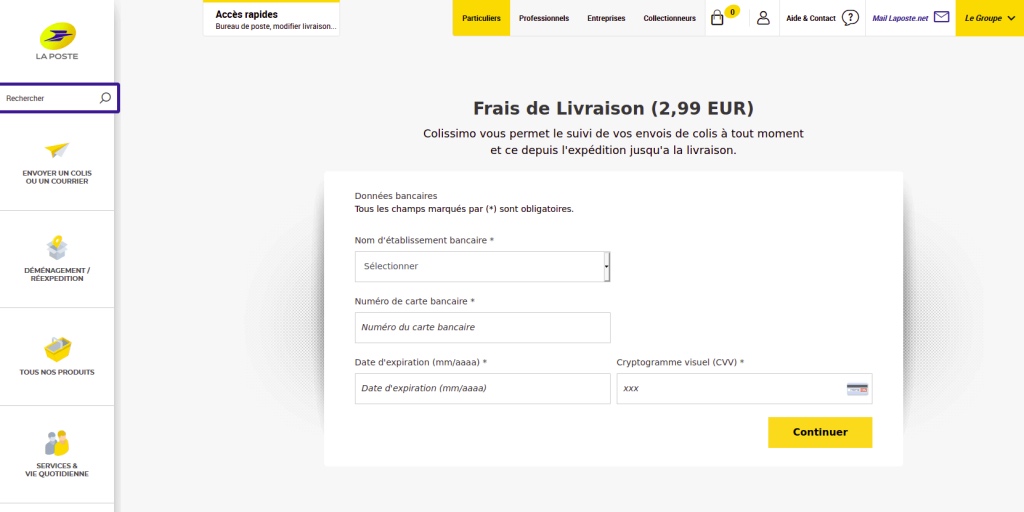
ক্রুকস দ্বারা নির্মিত এই ওয়েবসাইটে, ব্যক্তিগত তথ্যের জন্য অনুরোধ করা যেতে পারে: পরিচয়, ডাক বা বৈদ্যুতিন ঠিকানা, টেলিফোন নম্বর .. পরবর্তীকালে তাকে ভুক্তভোগীকে তার ব্যাঙ্ক কার্ডের যোগাযোগের বিশদটি অভিযোগ করা বিতরণ ব্যয় পরিশোধ করতে বলা হয়.
এই ফর্মটি পূরণ করে, ভুক্তভোগী তার ব্যক্তিগত এবং ব্যাংকিংয়ের তথ্য কুটিলদের কাছে প্রেরণ করে যারা এটির প্রতারণামূলক ব্যবহার করতে পারে. তারা এই ব্যাংকিং যোগাযোগের বিশদটি কেনাকাটা করতে বা অন্যান্য সাইবার ক্রিমিনাল থেকে সংগৃহীত তথ্যগুলি পুনরায় বিক্রয় করার জন্য নিজেরাই ব্যবহার করার চেষ্টা করবে যা পরিবর্তে এটির ব্যবহার করবে.
এটি বিশেষত বেঁধে দেওয়া অপারেটিং মোডকে এমনভাবে পরিণত করা হয়েছে যাতে কোনও ব্যক্তির দ্বারা তিনি উভয়কেই বোকা বানাতে পারেন যিনি একটি প্যাকেজের অভ্যর্থনার অপেক্ষায় রয়েছেন অন্য একজন ব্যক্তি যিনি একটি প্রেরণ করেছেন.
প্যাকেজ সরবরাহের ক্ষেত্রে কেলেঙ্কারীগুলির জালিয়াতি ওয়েবসাইটগুলির উদাহরণ:
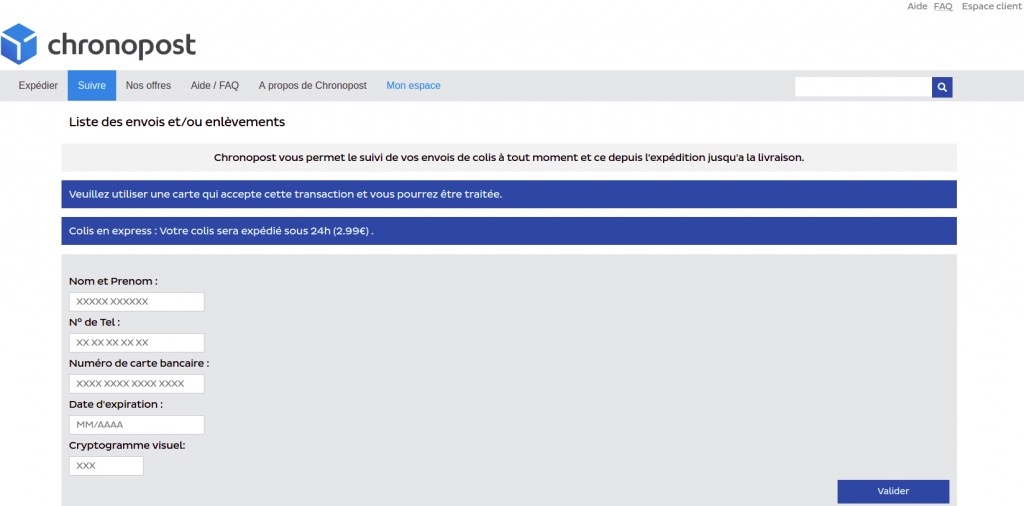
প্যাকেজ সরবরাহের ক্ষেত্রে প্যাকেজের সাথে সম্পর্কিত অন্যান্য ধরণের কেলেঙ্কারী
সাইবারমালভেন্স.গৌভ.এফআর একটি প্যাকেজ সরবরাহের ঘোষণা দিয়ে একটি প্রতারণামূলক বার্তা দিয়ে শুরু হওয়া কেলেঙ্কারগুলির আরও কয়েকটি রূপ চিহ্নিত করেছে:
1. সাইবারমালভেন্স.গৌভ.এফআর নিয়মিতভাবে বার্তাগুলি (ইমেলগুলি) একটি বিতরণ ঘোষণা করে যা একটি থাকে সংযুক্তি ফাইল যার উদ্বোধন একটি ভাইরাস ইনস্টল করে উদাহরণস্বরূপ, ক্রুকসরা ভুক্তভোগীর ডিভাইসের নিয়ন্ত্রণ নিতে অনুমতি দেয়. তেমনি, এটি একটি থাকা বার্তাগুলি (ইমেল বা এসএমএস) সনাক্ত করা হয়েছে লিঙ্কটি কোনও ভাইরাস স্থাপন বা সংযোগ শনাক্তকারীদের প্রবেশের জন্য উত্সাহ দেওয়ার জন্য একটি মিথ্যা সতর্কতার প্রদর্শনের দিকে পরিচালিত লিঙ্ক একটি ফিশিং পৃষ্ঠায় (ফিশিং).
সজাগ থাকুন, সংযুক্তিগুলি বা কোনও বার্তার লিঙ্কগুলি খুলবেন না যা আপনার কাছে সন্দেহজনক বলে মনে হয় কারণ অপ্রত্যাশিত বা অস্বাভাবিক প্রেরকের কাছ থেকে আসা.
2. প্যাকেজগুলি সরবরাহের ক্ষেত্রে প্রতারণামূলক বার্তাগুলি অনুসরণ করে আরেকটি সাইবারমালভেহ হ’ল মিথ্যা কম্পিউটার মেরামত সহ কেলেঙ্কারী, যাকে বলা হয় মিথ্যা প্রযুক্তিগত সহায়তা কেলেঙ্কারী. একবার আপনি বার্তায় থাকা লিঙ্কটিতে ক্লিক করার পরে, ক উদ্বেগ -সতর্কতা স্ক্রিন একটি গুরুতর প্রযুক্তিগত সমস্যা বা ভাইরাস নির্দেশ করে আপনার ডিভাইসটি ব্লক করে এবং আপনি ফোনে জরুরিভাবে যোগাযোগ করুন একটি কথিত অফিসিয়াল প্রযুক্তিগত সহায়তা (মাইক্রোসফ্ট, অ্যাপল, গুগল ইত্যাদি) যারা আপনাকে দূরবর্তী সিউডো-পিয়ারেজের জন্য অর্থ প্রদানের জন্য রাজি করার চেষ্টা করবেন. এই নাম্বারে কল করবেন না ! এই হুমকি মোকাবেলার জন্য আমাদের সমস্ত পরামর্শ.
3. প্যাকেজগুলি সরবরাহের ক্ষেত্রে প্যাকেজের মতো একইভাবে শুরু হয় অন্য বৈকল্পিক, তবে এই সময়টি একটিতে নিয়ে যায় প্রতারণামূলক ওয়েবসাইট যা ঘোষণা করে যে আপনি অনেক জিতেছেন (উদাহরণস্বরূপ একটি মোবাইল ফোন বা একটি ভিডিও গেম কনসোল). এই “উপহার” পাওয়ার জন্য, আপনাকে আপনার ব্যক্তিগত তথ্য এবং আপনার ব্যাংকের বিশদটি প্রবেশের জন্য আমন্ত্রিত করা হয়েছে যাতে অল্প পরিমাণে অর্থ প্রদানের জন্য, প্রতিবেদন কেসের উপর নির্ভর করে কয়েকটি ইউরো ব্যয় পরিশোধের সাথে সম্পর্কিত. সাবধান হন এবং এই পৃষ্ঠাগুলিতে উপস্থিত উল্লেখগুলি পড়ুন ! প্রকৃতপক্ষে, এই ফর্মটি পূরণ করে, আপনি পরিষেবার সাবস্ক্রিপশন সাবস্ক্রিপশনের জন্য আপনার সম্মতি দেবেন যার আসল বিষয়বস্তু খুব কম বা বিশদ নয়. এই সাবস্ক্রিপশনের ব্যয় প্রতি মাসে কয়েক দশক ইউরোর পরিমাণ হতে পারে. এই ধরণের সাবস্ক্রিপশনের সমাপ্তি খুব জটিল হতে পারে যে যে সংস্থাগুলি দিয়ে তারা সাবস্ক্রাইব করা হয়েছে তারা বিদেশে আবাসস্থল রয়েছে.
গ্রীষ্ম 2022: পার্সেল বিতরণে জালিয়াতি এসএমএসের নতুন প্রচার
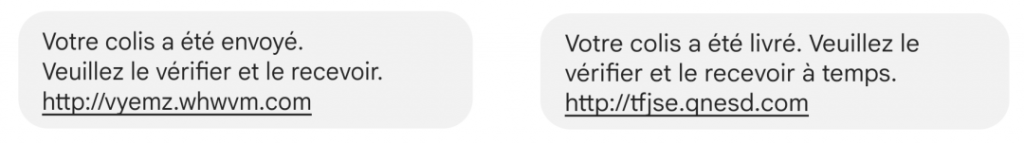
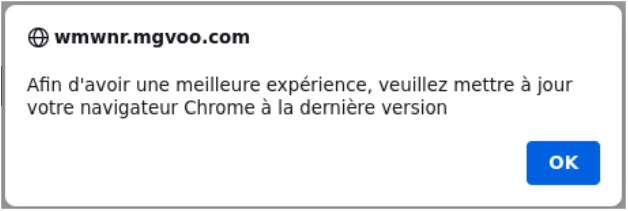
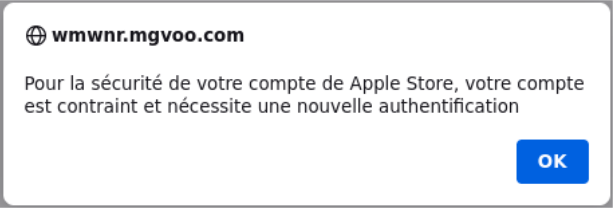
সাইবারমালভেন্স.গৌভ.2022 এর গ্রীষ্মের পর থেকে এফআর পর্যবেক্ষণ করা হয়েছে প্যাকেজ সরবরাহের ঘোষণা দিয়ে এসএমএস প্রেরণের বিশাল তরঙ্গ বিশেষত আক্রমণাত্মক এবং অনেক ক্ষতিগ্রস্থ করা. প্রাপ্ত এসএমএসে একটি লিঙ্ক রয়েছে যা একবার ক্লিক করে একটি সতর্কতা বার্তা প্রদর্শন করে.
- একটি অ্যান্ড্রয়েড ফোনে, সতর্কতা বার্তাটি ক্রোম ব্রাউজারের একটি অনুমিত আপডেটকে উত্সাহিত করে যা আসলে একটি দূষিত অ্যাপ্লিকেশন (ভাইরাস). একবার ইনস্টল হয়ে গেলে, এই ভাইরাসটি বিভিন্ন দূষিত ক্রিয়াগুলি সম্পাদন করতে সক্ষম হয়: এসএমএস এন -এর ভর প্রেরণ কখনও কখনও সারচার্জ করা, পাসওয়ার্ড চুরি ..
সাইবারমালভেন্স.গৌভ.কম্পিউটার ভাইরাসকে উত্সর্গীকৃত তাঁর নিবন্ধের পরামর্শ প্রয়োগ করার জন্য এই হুমকির শিকার ব্যক্তিরা সুপারিশ করেন.
এসএমএস এবং প্রচারের সতর্কতা বার্তাগুলির উদাহরণ 2022:
2. কীভাবে তাদের আপনার ইমেল ঠিকানা বা ফোন নম্বর ছিল ?
আপনার ইমেল ঠিকানা বা ফোন নম্বর পেতে, কুটিলগুলি বিভিন্ন পদ্ধতি যেমন নিষেধাজ্ঞার মতো ব্যবহার করতে পারে, যা একটি জালিয়াতি কৌশল যা ইন্টারনেট ব্যবহারকারীকে তাকে ব্যক্তিগত তথ্য (পরিচয়, পাসওয়ার্ড …) যোগাযোগ করতে উত্সাহিত করার জন্য প্ররোচিত করার উদ্দেশ্যে একটি তৃতীয় পক্ষের পরিচয় প্রেরণ করে তাকে প্রেরণ করে উত্সাহিত করার জন্য তাকে উত্সাহিত করার জন্য প্ররোচিত করার উদ্দেশ্যে. সংখ্যা এই তথ্যগুলি ফাইলগুলির আকারে সাইবার ক্রিমিনালগুলির মধ্যে প্রচারিত হয় যা তারা বিনিময় বা পুনরায় বিক্রয় করে.
আরও, আপনার ইমেল ঠিকানা এবং ফোন নম্বর ইতিমধ্যে ইন্টারনেটে প্রচারিত. প্রকৃতপক্ষে, আপনি ইতিমধ্যে তাদের বিভিন্ন ওয়েবসাইটে প্রবেশ করেছেন বা সনাক্ত করতে এবং যোগাযোগের জন্য নিয়মিত তাদের ব্যবহার করেছেন. এই সাইটগুলি কখনও কখনও বিভিন্ন অংশীদারদের সাথে তাদের ইমেল ঠিকানা ফাইলগুলি বিক্রি বা বিনিময় করেছে, যার মধ্যে কয়েকটি বিপণন, বিপণনের উদ্দেশ্যগুলিতে. এই ঠিকানা ফাইলগুলি কখনও কখনও সাইবার ক্রিমিনাল দ্বারা চুরি বা পুনরুদ্ধার করা হয় প্যাকেজ বিতরণে কেলেঙ্কারীগুলির মতো নিষেধাজ্ঞার জন্য জালিয়াতি প্রচারে ব্যবহার করা উচিত.
3. আপনি যদি পার্সেল বিতরণে কোনও কেলেঙ্কারী বার্তা পান তবে কী হবে ?
আগেই, তা জানুন ডেলিভারি সংস্থাগুলি আপনাকে কোনও প্যাকেজ পাওয়ার জন্য এসএমএস বা কোনও অর্থ প্রদানের ইমেল করে জিজ্ঞাসা করবে না. উদাহরণ স্বরূপ, ডাকঘরটি তার ওয়েবসাইটে অবহিত করে যে তিনি ” আপনি কখনই এসএমএস বা ইমেলের মাধ্যমে কোনও প্যাকেজ অপসারণের জন্য আপনাকে অর্থ প্রদান করতে বলবেন না “. একইভাবে, ক্রোনোপোস্ট তিনি যে তিনি উল্লেখ করেন “তোমাকে জিজ্ঞাসা করবেন না পরিচয় পত্র না প্রদান খরচ ফ্রান্সে বিতরণ করার জন্য ”.
- সন্দেহ হিসাবে, আপনি যে বার্তাটি পেয়েছেন তা নিশ্চিত করতে সরাসরি সংশ্লিষ্ট ডেলিভারি সংস্থার সাথে যোগাযোগ করুন. যদি সংস্থাটি আপনাকে বলে যে এটি এই বার্তাটি প্রেরণের পিছনে নেই তবে বিবেচনা করুন যে এটি একটি কেলেঙ্কারী প্রচেষ্টা.
4. এবং আপনি যদি প্যাকেজ সরবরাহের সময় কেলেঙ্কারীর শিকার হন ?
- সন্দেহের মধ্যে, রিয়েল ডেলিভারি সংস্থার সাথে যোগাযোগ করুন. আপনি এর অফিসিয়াল ওয়েবসাইটে এর যোগাযোগের বিশদটি পাবেন.
কেসের উপর নির্ভর করে নিম্নলিখিত অপরাধগুলি ধরে রাখা যায়:
• কেলেঙ্কারি (পেনাল কোডের ৩১৩-১ অনুচ্ছেদ): কেলেঙ্কারীটি হ’ল একটি মিথ্যা নাম বা মিথ্যা গুণ ব্যবহার করে, বা সত্য মানের অপব্যবহারের দ্বারা, বা জালিয়াতি কৌশলগুলি ব্যবহার করে, প্রাকৃতিক বা আইনী প্রতারণা করার জন্য ব্যক্তি এবং তাদের এইভাবে, তাদের ক্ষতি বা তৃতীয় পক্ষের ক্ষতির জন্য, তহবিল, মান বা কোনও সম্পত্তি ফিরিয়ে দেওয়ার জন্য, কোনও পরিষেবা সরবরাহ করতে বা কোনও অ্যাক্ট অপারেটিং বাধ্যবাধকতা বা স্রাবের সম্মতি জানাতে. পাঁচ বছরের কারাদণ্ড এবং 375,000 ইউরোর জরিমানা দ্বারা অপরাধ শাস্তিযোগ্য.
• প্রতারণামূলক, অন্যায় বা অবৈধ উপায়ে ব্যক্তিগত ডেটা সংগ্রহ (পেনাল কোডের ২২6-১৮ অনুচ্ছেদ): এই জাতীয় সংগ্রহটি পাঁচ বছর এবং 300,000 ইউরো জরিমানা কারাদণ্ডের দ্বারা শাস্তিযোগ্য একটি অপরাধ গঠন করে.
• জালিয়াতি এবং অর্থ প্রদানের উপায়গুলির জালিয়াতি ব্যবহার (আর্থিক ও আর্থিক কোডের L163-3 এবং L163-4 নিবন্ধগুলি): সাত বছরের কারাদণ্ডের দ্বারা অপরাধ শাস্তিযোগ্য এবং 750,000 ইউরো জরিমানা.
প্রাথমিক প্রকাশনা: ফেব্রুয়ারী 03, 2021
আরও পড়ুন:
পার্সেল ডেলিভারিতে কেলেঙ্কারী ছাড়িয়ে, সাইবার ক্রিমিনালগুলি অনলাইন বাণিজ্যের সাথে বিশেষত প্রচারের সময়কালে কেলেঙ্কারীতে প্রচেষ্টা বাড়ছে. মিথ্যা ঘোষণা বা প্রচার, মিথ্যা অর্ডার, মিথ্যা বণিক ওয়েবসাইট, ফিশিং (ফিশিং) এসএমএস, টেলিফোন বা ইমেল (ইমেল), মিথ্যা-পরবর্তী পরিষেবা পরিষেবা … আমাদের সন্ধান করুন প্রতারণা করা এড়াতে 7 টি টিপস.


