


Sítě IP/MPLS
Proveďte tyto kroky na PE po konfiguraci MPLS (konfigurace Mpls ip ona rozhraní).
Konfigurace základní sítě MPL VPN
V rámci dokumentace spojené s tímto produktem se snažíme používat jazyk bez předsudků. V tomto souboru dokumentů se jazyk bez diskriminace týká jazyka, který vylučuje diskriminaci podle věku, postižení, pohlaví, rasové příslušnosti k etnické identitě, sexuální orientaci, socioekonomické situaci a průsečivost a průsečík. Výjimky se mohou v dokumentech použít, pokud je jazyk tvrdě kódován v uživatelských rozhraních softwarového produktu, pokud je použitý jazyk založen na dokumentaci RFP nebo pokud použitý jazyk pochází z odkazujícího. Zjistěte, jak Cisco používá inkluzivní jazyk.
O tomto překladu
Cisco přeložil tento dokument do automatizovaného překladu ověřeného osobou v rámci globální služby, která umožňuje našim uživatelům získat pomoc v jejich vlastním jazyce. Je však třeba poznamenat, že ani ten nejlepší automatizovaný překlad nebude tak přesný, jak poskytuje profesionální překladatel.
Obsah
Úvod
Tento dokument popisuje, jak nakonfigurovat základní síť MPLS VPN (přepínání štítků multiprotocol).
Předpoklady
Požadavky
S tímto dokumentem nejsou spojeny žádné specifické požadavky.
Použité komponenty
Informace obsažené v tomto dokumentu jsou založeny na následujících verzích hardwaru a softwaru:
- P a PE směrovače
- Verze softwaru iOS® Cisco, která zahrnuje funkčnost MPLS VPN.
- Jakýkoli směrovač Cisco v rozsahu 7200 nebo zadního rozsahu podporuje funkčnost P.
- Cisco 2600, stejně jako jakýkoli router v 3600 nebo zadní řadě, podporují funkčnost PE.
- Můžete použít libovolný router, který si může vyměňovat informace o směrování s jeho routerem PE.
Informace v tomto dokumentu byly vytvořeny ze zařízení v konkrétním laboratorním prostředí. Všechna zařízení použitá v tomto dokumentu začala s vymazanou (výchozí) konfigurací. Pokud je vaše síť online, nezapomeňte pochopit možný dopad objednávek.
Související produkty
Chcete -li použít funkčnost MPLS, musíte mít router z řady Cisco 2600 nebo zadního. Chcete -li vybrat Cisco IOS s požadovanou funkčností MPLS, použijte nástroj pro výzkum softwaru. Zkontrolujte také RAM a další flash paměť nezbytnou k provedení funkčnosti MPLS ve směrovačích. Lze použít WIC-1T, WIC-2T a standardní rozhraní.
Konvence
Další informace o konvencích použitých v tomto dokumentu naleznete v konvencích týkajících se technických rad Cisco.
Tato písmena představují různé typy použitých směrovačů a přepínačů:
- Str – Hlavní router dodavatele.
- PE – Dodavatelský router periphery.
- TENTO – Směrovač periferie zákazníka.
- Vs – Směrovač zákazníka.
Všiml si : Směrovače PE jsou posledním skokem v dodavatelské síti a jsou to periferie, které se připojují přímo k směrovačům, které nezná funkčnost MPLS, jak je znázorněno v následujícím diagramu.
Toto schéma představuje standardní konfiguraci ilustrující výše popsané konvence.
Typické síťové diagram MPLS VPN
Obecné informace
Tento dokument poskytuje příklad konfigurace MPLS VPN (přepínání multiprotocol), když je protokol BGP (Border Gateway Protocol) přítomen na webech zákazníků Cisco.
Funkce VPN, která se používá s MPLS, umožňuje více webům propojit transparentní prostřednictvím sítě poskytovatele služeb. Síť poskytovatele služeb může podporovat několik různých IP VPN. Každý z nich se zdá být svým uživatelům jako soukromá síť, oddělená od všech ostatních sítí. Ve VPN může každý web odesílat pakety IP na jakýkoli jiný web ve stejném VPN.
Každá VPN je spojena s jedním nebo více VRF (virtuální směrování a předávání)). VRF se skládá z tabulky směrování IP, tabulky odvozené z Cisco Express Forwarding (CEF) a sady rozhraní, která používají toto dosažení tabulky. Směrovač spravuje směrovací informační základnu (RIB) a samostatnou tabulku CEF pro každý VRF. Informace proto nejsou odesílány mimo VPN a umožňují používat stejnou podsíť v několika VPN a nezpůsobují problémy s adresou IP. Směrovač, který používá protokol BGP Multiprotocol (MP-BGP), distribuuje informace o směrování VPN do rozsáhlých komunit MP-BGP.
Konfigurace
Tato část poskytuje příklady konfigurace a vysvětluje, jak jsou implementovány.
Síťový diagram
Tento dokument používá následující konfiguraci sítě:
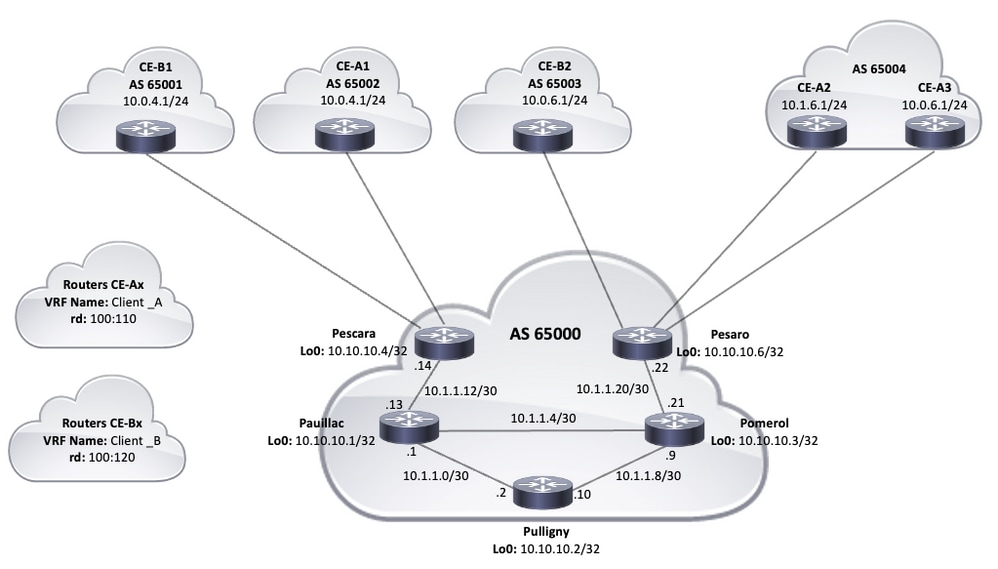
Topologie
Postupy konfigurace
Konfigurace MPLS
1. Koukni na tohle IP CEF je aktivován na směrovačích, kde je vyžadován MPLS. Chcete -li zlepšit výkon, použijte IP CEF distribuováno (pokud je to možné).
2. Nakonfigurujte protokoly IGP v srdci poskytovatele služeb, doporučené možnosti jsou protokoly OSPF (otevřený shortet Path) nebo IS-IS (střední systém-dolní systém) a oznamují Loopback0 z každého routeru IP a PE.
3. Jakmile jsou směrovače hlavních poskytovatelů služeb plně přístupné pro vrstvu 3 mezi svými smyčkami, nakonfigurujte příkaz MPLS IP Na každém rozhraní L3 mezi směrovači P a PE.
Všiml si : Rozhraní routeru PE, který se připojuje přímo k routeru MPLS IP Konfigurace příkazu.
Proveďte tyto kroky na PE po konfiguraci MPLS (konfigurace Mpls ip ona rozhraní).
- Vytvořte VRF pro každý VPN připojený k Definice VRF Erasecat4000_flash:. Další kroky: Zadejte značku silničního provozu použitého pro tento VPN. Příkaz Rd se používá k rozšíření IP adresy, abyste mohli identifikovat, která VPN patří.
VRF Definice zákazníka_a RD 100: 110
Nakonfigurujte importní a exportní vlastnosti pro rozsáhlé komunity MP-BGP. Používají se k filtrování procesu importu a exportu s příkazem na silnici, jak je uvedeno v následujícím výsledku:
Vrf Definice Customer_A Rd 100: 110 Export trasy 100: 1000 import cíle na trase 100: 1000 ! Adresa-Family IPv4 Exit-Address-Family
Pescara#Zobrazit rozhraní Run GigabiteTernet0/1 Konfigurace budování. Aktuální konfigurace: 138 bajtů ! Gigabitethernet0/1 VRF předávání zákaznic_a IP adresa 10 rozhraní.0.4.2 255.255.255.0 Duplex Auto Speed Auto Media-Type RJ45 End
Konfigurace MP-BGP
Existuje několik způsobů, jak nakonfigurovat BGP, například můžete nakonfigurovat PE směrovače jako sousedy BGP nebo použít metody reflektoru silnic (RR) nebo Konfederace metody. Reflektor silnic se používá v následujícím příkladu, který je škálovatelnější než použití přímých sousedů mezi routery PE:
- Zadejte příkaz Adresa-Family IPv4 VRF Pro každý VPN přítomný na tomto routeru PE. Poté v případě potřeby proveďte jeden nebo více z následujících kroků:
- Pokud používáte BGP k výměně směrovacích informací s CE, nakonfigurujte a aktivujte sousedy BGP s Routeurs CE.
- Pokud použijete jiný dynamický směrovací protokol k výměně směrovacích informací s CE, přerozdělujte směrovací protokoly.
Všiml si : V závislosti na směrovacím protokolu, který používáte, můžete nakonfigurovat jakýkoli dynamický směrovací protokol (EIGRP, OSPF nebo BGP) mezi PE a touto periferie. Pokud je BGP protokolem používaným k výměně informací o směrování mezi PE a CE, není nutné nakonfigurovat přerozdělování mezi protokoly.
2. Zadejte do něj Adresa-Family VPNV4 A provést následující kroky:
- Aktivujte sousedy, mezi každým routerem PE a silniční reflektor musí být vytvořena sousední sezení VPNV4.
- Určete, že by měla být použita rozšířená komunita. To je povinné.
Konfigurace
Tento dokument používá tyto konfigurace k konfiguraci příkladu sítě MPLS VPN:
Název hostitele Pescara ! IP CEF ! !--- Příkazy VPN Customer_A. Vrf Definice Customer_A Rd 100: 110 Export trasy 100: 1000 import cíle na trase 100: 1000
! Adresa-Family IPv4 Exit-Address-Family
!--- Umožňuje směrovací tabulku směrování a předávání VPN (VRF).
!--- Směrování a předávání tras pro VRF.
!--- Cíle trasy vytváří seznamy importních a exportních komunit pro konkrétní VRF.
!--- Příkazy VPN Customer_B.
VRF Definice zákazníka_b RD 100: 120 Export trasy 100: 2000 Import na trase 100: 2000 ! Adresa-Family IPv4 Exit-Address-Family
!
Loopback0 IP adresa 10 rozhraní.10.10.4 255.255.255.255 IP router ISIS
! Gigabitethernet0/1 VRF předávání zákaznic_a IP adresa 10 rozhraní.0.4.2 255.255.255.0 Duplex Auto Speed Auto Media-Type RJ45 ! GigabiteTernet0/2 VRF Forwarding Customer_B IP adresa 10 rozhraní.0.4.2 255.255.255.0 Duplex Auto Speed Auto Media-Type RJ45
!--- Spojuje instanci VRF s rozhraním nebo subinterface.
!--- Gigabitethernet0/1 a 0/2 používají stejnou IP adresu, 10.0.4.2.
!--- To je povoleno, protože patří ke dvěma různým zákazníkům VRFS.
!
Rozhraní GigaBethernet0/0 Odkaz na IP adresu PAUILLAC 10.1.1.14 255.255.255.252 IP router ISIS Duplex Auto Speed Auto Media-Type RJ45 MPLS IP
!--- MPLS na rozhraní L3 připojující se k routeru P
!
Router ISIS net 49.0001.0000.0000.0004.00 IS-typ úrovně-2 pouze metrický styl širokého pasivního rozhraní smyčky0
!--- IS-je jako IGP v hlavní síti poskytovatele
! Router BGP 65000 bg log-sousedské měření
Soused 10.10.10.2 vzdálené-AS 65000
Soused 10.10.10.2 Aktualizovat zdroj smyčky0
!--- Přidá vstup do tabulky BGP nebo MP-BGP.
!--- A umožňuje relací BGP používat konkrétní operační rozhraní pro připojení TCP.
! Adresa-Family VPNV4 Neighbor 10.10.10.2 soused Aktivuje 10.10.10.2 Odesílání komunity obou výstupní a-address-family
!--- Chcete -li zadat režim konfigurace rodiny Address, které používají standardní předpony adresy VPN verze 4.
!--- Vytváří relaci souseda VPNV4 k reflektoru trasy.
!--- A odeslat atribut komunity sousedovi BGP.
! Adresa-Family IPv4 VRF Customer_A Neighbor 10.0.4.1 vzdálený as 65002 Neighbor 10.0.4.1 Aktivujte rodinnou rodinu Exit-Address ! Adresa-Family IPv4 VRF Customer_B Neighbor 10.0.4.1 vzdálený as 65001 Neighbor 10.0.4.1 Aktivujte rodinnou rodinu Exit-Address
!--- Toto jsou sezení EBGP pro každý tento router, který se týká různých zákazníků.
!--- Relace EBGP jsou nakonfigurovány s rodinou Adresa VRF
!
konecNázev hostitele Pesaro ! IP CEF
! Vrf Definice Customer_A Rd 100: 110 Export trasy 100: 1000 import cíle na trase 100: 1000 ! Adresa-Family IPv4 Exit-Address-Family !
VRF Definice zákazníka_b RD 100: 120 Export trasy 100: 2000 Import na trase 100: 2000 ! Adresa-Family IPv4 Exit-Address-Family ! IP CEF ! Loopback0 IP adresa 10 rozhraní.10.10.6 255.255.255.255
IP router ISIS
! Gigabitethernet0/0 Popis Odkaz na IP adresu Pomerol 10.1.1.22 255.255.255.252 IP router ISIS Duplex Auto Speed Auto Media-Type RJ45 MPLS IP ! GIGABITETHERNET0/1 VRF Forwarding Customer_B IP adresa 10 rozhraní.0.6.2 255.255.255.0 Duplex Auto Speed Auto Media-Type RJ45 ! Gigabitethernet0/2 VRF Forwarding Customer_A IP IP adresa 10 rozhraní.1.6.2 255.255.255.0 Duplex Auto Speed Auto Media-Type RJ45 ! Gigabitethernet0/3 VRF Forwarding Customer_A IP IP adresa 10 rozhraní.0.6.2 255.255.255.0 Duplex Auto Speed Auto Media-Type RJ45 ! Router ISIS net 49.0001.0000.0000.0006.00 IS-typ úrovně-2 pouze metrický styl širokého pasivního rozhraní smyčky0 ! Směrovač BGP 65000 BGP Log-Neighbor-Banges Neighbor 10.10.10.2 vzdálené-AS 65000 Neighbor 10.10.10.2 Aktualizovat zdroj smyčky0 ! Adresa-Family VPNV4 Neighbor 10.10.10.2 soused Aktivuje 10.10.10.2 Odesílání komunity obou výstupní a-address-family ! Adresa-Family IPv4 VRF Customer_A Neighbor 10.0.6.1 vzdálený as 65004 soused 10.0.6.1 soused Aktivuje 10.1.6.1 vzdálený as 65004 soused 10.1.6.1 Aktivujte rodinnou rodinu Exit-Address ! Adresa-Family IPv4 VRF Customer_B Neighbor 10.0.6.1 vzdálený as 65003 Neighbor 10.0.6.1 Aktivujte rodinnou rodinu Exit-Address ! ! konecNázev hostitele ! IP CEF ! Loopback0 IP adresa 10 rozhraní.10.10.3 255.255.255.255 IP router ISIS ! Gigabitethernet0/0 Popis Odkaz na IP adresu Pesaro 10.1.1.21 255.255.255.252 IP router ISIS Duplex Auto Speed Auto Media-Type RJ45 MPLS IP ! Rozhraní rozhraní GigaBethernet0/1 s IP adresou Pauillac 10.1.1.6 255.255.255.252 IP router ISIS Duplex Auto Speed Auto Media-Type RJ45 MPLS IP ! Odkaz na rozhraní GigaBetherNet0/2 s IP adresou Pouligny 10 Popis.1.1.9 255.255.255.252 IP router ISIS Duplex Auto Speed Auto Media-Type RJ45 MPLS IP ! Router ISIS net 49.0001.0000.0000.0003.00 IS-typ úrovně-2 pouze metrický styl širokého pasivního rozhraní smyčky0 ! konec
Název hostitele ! IP CEF ! Loopback0 IP adresa 10 rozhraní.10.10.2 255.255.255.255 IP router ISIS ! Rozhraní GigaBethernet0/0 Odkaz na IP adresu PAUILLAC 10.1.1.2 255.255.255.252IP Router ISIS Duplex Auto Speed Auto Media-typ RJ45 MPLS IP ! GigabiteTernet0/1 Odkaz na IP adresu Pomerol 10 Popis.1.1.10 255.255.255.252IP Router ISIS Duplex Auto Speed Auto Media-typ RJ45 MPLS IP ! Rozhraní gigabitethernet0/3 Žádná IP adresa vypnutí Duplex Auto Speed Auto Media-Type RJ45 ! Router ISIS net 49.0001.0000.0000.0002.00 IS-typ úrovně-2 pouze metrický styl širokého pasivního rozhraní smyčky0 ! Směrovač BGP 65000 BGP Log-Neighbor-Banges Neighbor 10.10.10.4 vzdálené-As 65000 Neighbor 10.10.10.4 Aktualizační zdroj Loopback0 Neighbor 10.10.10.6 vzdálených as 65000 Neighbor 10.10.10.6 Update-Source Loopback0 ! Adresa-Family VPNV4 Neighbor 10.10.10.4 soused Aktivuje 10.10.10.4 Odeslat komunita Oba soused 10.10.10.4 Route-reflector-klient soused 10.10.10.6 soused aktivuje 10.10.10.6 Odeslat komunita Oba soused 10.10.10.6 Route-reflektor-klient-klient exit-address-family ! ! konec
Název hostitele pauillac ! IP CEF ! Loopback0 IP adresa 10 rozhraní.10.10.1 255.255.255.255 IP router ISIS ! Rozhraní GigaBetherNet0/0 Odkaz na IP adresu Pescara 10 Popis.1.1.13 255.255.255.252 IP router ISIS Duplex Auto Speed Auto Media-Type RJ45 MPLS IP ! Odkaz GigabiteTernet0/1 na IP adresa Pulligny 10 Popis.1.1.5 255.255.255.252 IP router ISIS Duplex Auto Speed Auto Media-Type RJ45 MPLS IP ! Rozhraní rozhraní GigaBetherNet0/2 na IP adresu Pomerol 10 Popis.1.1.1 255.255.255.252 IP router ISIS Duplex Auto Speed Auto Media-Type RJ45 MPLS IP ! Router ISIS net 49.0001.0000.0000.0001.00 IS-typ úrovně-2 pouze metrický styl širokého pasivního rozhraní smyčky0 ! konec
Název hostitele CE-A1 ! IP CEF ! Rozhraní 10 IP adresy GigabiteTernet0/0.0.4.1 255.255.255.0 Duplex Auto Speed Auto Media-Type RJ45 ! Směrovač BGP 65002 BGP Log-Neighbor-Banges Redistribute Connected Neighbor 10.0.4.2 vzdálené-AS 65000 ! konec
Název hostitele CE-A3 ! IP CEF ! Rozhraní 10 IP adresy GigabiteTernet0/0.0.6.1 255.255.255.0 Duplex Auto Speed Auto Media-Type RJ45 ! Směrovač BGP 65004 BGP protokolu-Neighbor-Banges Redistribute Connected Neighbor 10.0.6.2 vzdálené-AS 65000 ! konec
Ověření
Tato část poskytuje informace, které můžete použít k potvrzení, že konfigurace funguje správně:
Příkazy ověření PE
- Zobrazit IP VRF – Zkontrolujte, zda existuje správný VRF.
- Zobrazit rozhraní IP VRF – Zkontrolujte aktivovaná rozhraní.
- Zobrazit IP Route VRF: Zkontrolujte informace o směrování na routerech PE.
- Tracer VRF – Zkontrolujte informace o směrování na PE směrovačích.
- Zobrazit detaily IP CEF VRF – Zkontrolujte informace o směrování na routerech PE.
Ovládací prvky ověření LDP MPLS
Ovládací prvky ověření PE/RR
- VPNV4 unicast All Souhrn show BGP
- Zobrazit BGP VPNV4 unicast All Neighbor Adveited-Red – Zkontrolujte odeslání předpon VPNV4
- VPNV4 unicast Všechny sousední trasy ukazují – Zkontrolujte přijaté předpony VPNV4
Zde je příklad objednávání výstupu pořadu ip Vrf příkazu.
Pescara#VRF IP show Název výchozí rozhraní RD Customer_A 100: 110 GI0/1 Customer_B 100: 120 GI0/2
Zde je příklad objednávání výstupu pořadu IP VRF Interfaces Command.
Pesaro#Zobrazit rozhraní IP VRF IP-address VRF Protocol GI0/2 10 rozhraní.1.6.2 client_a up Gi0/3 10.0.6.2 Client_a Up GI0/1 10.0.6.2 Client_B UP
V tomto následujícím příkladu zobrazují příkazy IP trasy VRF stejnou předponu 10.0.6.0/24 ve dvou výletech. Ve skutečnosti má vzdálená PE stejnou síť pro dva zákazníky Cisco, CE_B2 a CE_3, které jsou povoleny v typickém řešení MPL VPN.
Pescara#Zobrazit IP Route VRF Customer_A Směrovací tabulka: Kódy Customer_A: L - Local, C - Connected, S - Static, R - RIP, M - MOBILE, B - BGP D - EIGRP, ex - EIGRP Externí, O - OSPF, IA - OSPF Inter Area N1 - OSPF NSSE Externí typ 1, N2 - OSPF NSS Externí typ 2 E1 - OSPF Externí typ 1, E2 - OSPF Externí typ 2 I - IS -IS, Su - je shrnutí, L1 - IS -IS -1, L2 - IS IS IS -Is úroveň -2 ia - IS -Is Inter Area, * Výchozí kandidát, U - per -User Static Route O - ODR, P - Periodická stažená statická trasa, H - NHRP, L - LISP A - Route + - Replikovaná silnice, % - Další přepsání Hop, P - Přepsání z brány PFR v poslední možnosti není nastaveno 10.0.0.0/8 je variabilně podsítě, 4 podsítky, 2 masky c 10.0.4.0/24 je přímo připojeno, gigabitethernet0/1 l 10.0.4.2/32 je přímo připojeno, gigabitethernet0/1 b 10.0.6.0/24 [200/0] přes 10.10.10.6, 11:11:11 B 10.1.6.0/24 [200/0] přes 10.10.10.6, 11:24:16 Pescara# Pescara#Zobrazit IP Route VRF Customer_B Směrovací tabulka: Kódy Customer_B: L - Local, C - Connected, S - Static, R - RIP, M - MOBILE, B - BGP D - EIGRP, ex - EIGRP Externí, O - OSPF, IA - OSPF Inter Area N1 - OSPF NSSE Externí typ 1, N2 - OSPF NSS Externí typ 2 E1 - OSPF Externí typ 1, E2 - OSPF Externí typ 2 I - IS -IS, Su - je shrnutí, L1 - IS -IS -1, L2 - IS IS IS -Is úroveň -2 ia - IS -Is Inter Area, * Výchozí kandidát, U - per -User Static Route O - ODR, P - Periodická stažená statická trasa, H - NHRP, L - LISP A - Route + - Replikovaná silnice, % - Další přepsání Hop, P - Přepsání z brány PFR v poslední možnosti není nastaveno 10.0.0.0/8 je variabilně podsítě, 3 podsítky, 2 masky c 10.0.4.0/24 je přímo spojeno, gigabiteTernet0/2 L 10.0.4.2/32 je přímo připojeno, gigabitethernet0/2 b 10.0.6.0/24 [200/0] přes 10.10.10.6, 11:26:05
Když spustíte sledovaný příkaz mezi dvěma weby, v tomto příkladu dva weby Customer_A (CE-A1 à CE-A3) je možné vidět hromadu štítků používaných síť MPLS (pokud je nakonfigurováno tak, aby to provedl pomocí MPLS IP propagace-ttl).
CE-A1#Zobrazit ip trasu 10.0.6.1 Vstup směrování pro 10.0.6.0/24 známé prostřednictvím "BGP 65002", vzdálenost 20, Metric 0 Tag 65000, externí typ poslední aktualizace z 10.0.4.2 11:16:14 AGO BOCTION BLOCKS: * 10.0.4.2, z 10.0.4.2, 11:16:14 Ago Metric Route Is 0, Počet podílů na provozu je 1 jako chmel 2 Trate Tag 65000 MPLS Štítek: Žádné CE-A1#
CE-A1#Ping 10.0.6.1 Sekvence k přerušení typu úniku. Odesílání 5, 100-bajtů ICMP echos na 10.0.6.1, časový limit je 2 sekundy: . Míra úspěšnosti je 100 drest (5/5), zpáteční cesta min/avg/max = 7/8/9 ms CE-a1#
CE-A1#Tracery 10.0.6.1 sonda 1 číselná Sekvence k přerušení typu úniku. Sledování silnice na 10.0.6.1 VRF Informace: (VRF v názvu/ID, VRF Out Name/ID) 1 10.0.4.2 2 msc 2 10.1.1.13 [MPLS: Štítky 20/26 Exp 0] 8 msc 3 10.1.1.6 [MPLS: Štítky 21/26 Exp 0] 17 msc 4 10.0.6.2 [jako 65004] 11 msc 5 10.0.6.1 [jako 65004] 8 ms
Všiml si : Exp 0 je experimentální pole používané pro kvalitu služeb (QoS).
Následující výsledek ukazuje souvislost IS-IS a LDP stanovená mezi routerem RR a některými směrovači IP hlavního poskytovatele služeb:
Pulligny#Zobrazit sousedy ISIS Značka NULL: Rozhraní typu ID systému IP adresa IP Stav ID obvodu ID Pauillac L2 GI0/0 10.1.1.1 nahoru 25 pulligny.01 Pomerol L2 GI0/1 10.1.1.9 až 23 pouligny.02 Pulligny# Pulligny#Soused MPLS LDP Peer ldp identifikovat: 10.10.10.1: 0; LDP Local Identis 10.10.10.2: 0 připojení TCP: 10.10.10.1.646 - 10.10.10.2.46298 Stav: operace; Msgs odesláno/rcvd: 924/921; Čas downstream UP: 13:16:03 Zdroje objevu LDP: Gigabitethernet0/0, SRC IP AdDR: 10.1.1.1 adresy vázané na peer LDP Idder: 10.1.1.13 10.1.1.5 10.1.1.1 10.10.10.1 Peer LDP Identific: 10.10.10.3: 0; LDP Local Identis 10.10.10.2: 0 připojení TCP: 10.10.10.3.14116 - 10.10.10.2.646 Stav: operace; Msgs odesláno/rcvd: 920/916; Čas downstream nahoru: 13:13:09 Zdroje objevu LDP: GigabiteTernet0/1, SRC IP AdDR: 10.1.1.9 Adresy vázané na peer LDP identifikujte: 10.1.1.6 10.1.1.9 10.10.10.3 10.1.1.21
Související informace
- Odkaz na příkazy MPLS
- Technická pomoc a dokumentace – Systémy Cisco
Sítě IP/MPLS

Sítě IP/MPLS jsou založeny na cestě mezi dvěma stroji (přepínaná cesta nebo štítek LSP). Přepínání balíčků cirkujících na této cestě se provádí analýzou štítku obsaženého v záhlaví MPLS, která se přidává mezi vrstvou 2 (často Ethernet) a vrstvou IP.
Zde je schéma shrnující princip přepínání štítků po celé cestě nebo štítku s přepínanou cestou:
U vchodu do sítě MPLS jsou balíčky IP vloženy štítkem „Ingress Edge Edge Router“ nebo „Ingress Ler“. Lers jsou směrovače MPLS umístěných na okraji sítě operátora. Označené balíčky jsou poté přepnuty do srdce sítě podle vydání označení. Síť MPLS Routeurs du Coeur de, přepínací směrovač, poté přepíná štítky na výstupní (výstupní ler) cestu, kterou byl balíček podnikl, a dříve založen, prostřednictvím sítě se nazývá přepínaná cesta (LSP).Schéma nám ukazuje detail baterie protokolu implementovaného během tohoto přenosu, všimneme si přítomnosti štítu MPLS mezi vrstvou Ethernet a vrstvou IP. Nyní budeme analyzovat formát záhlaví MPLS:

Záhlaví MPLS má velikost 4 bajtů a je složena z následujících polí:
- Číslo štítku
- COS: Každému označenému balíčku může být udělena třída služeb, aby bylo možné pro balení se stejným vydáním štítků povolit různé „politiky“ nebo „plánování politiky“. RFC však stanoví, že se jedná o stále zkušené pole.
- S: Spodní část zásobníku. Bit “S” je 1, když je dosaženo posledního štítku baterie. Uvidíme později, že můžeme naskládat štítky (například pro vytváření tunelů).
- TTL: Toto pole má stejnou roli jako TTL záhlaví IP. Protože záhlaví IP není analyzována LSR, hodnota TTL je zkopírována v záhlaví MPLS u vchodu do sítě ingressem LER. Poté je s každým přepínáním LSR upraven TTL. Hodnota TTL záhlaví MPLS se poté zkopíruje do záhlaví IP na výstupu z sítě MPLS výstupním ler.
Nyní uvidíme, jaké je rozhodnutí o udělení konkrétního štítku na balíček IP. Pak uvidíme, jak se štítky vyměňují mezi LSRS, protože výměny jsou nezbytné pro stavbu LSP a přepínačů.
Předávání ekvivalentní třídy
IP balíčky vstupující do sítě MPLS jsou spojeny s třídou Ekvivalentu FEC:.
FEC bude definovat, jak bude odeslán prostřednictvím všech sítě MPLS. V IP je na každém routeru provedena klasifikace balíčku ve FEC, z cílové IP. V MPLS lze výběr FEC provést podle několika parametrů (zdroj IP adresy, cíl a parametr QoS (debet, debai))).
Parametry zapojené do klasifikace balíčku ve FEC závisí na použitém protokolu distribuce štítků: LDP nebo RSVP-TE. Ve skutečnosti pouze RSVP-TE, kterou podrobně popisujeme později, umožňuje klasifikovat balíček do FEC podle parametrů QoS.Pro klasifikaci balíčku ve FEC se MPLS spoléhá na směrovací protokol implementovaný v síti IP. Například protokol LDP spojuje FEC podle síťové předpony přítomné ve směrovací tabulce routeru. Kromě toho může být FEC udělena několik „třídy služeb“, aby umožnila různá „politika vyřadit“ nebo „Politiku plánování“ (cos záhlaví MPLS).
Každý FEC je tedy spojen s existentem. Směrovač proto bude vědět, který štítek musí připsat IP balíčkům odpovídajícím tomuto nebo tomu FEC.Nyní uvidíme, jak jsou tyto asociace FEC/Labels distribuovány mezi všechny směrovače sítě. Tyto výměny jsou skutečně nezbytné pro založení LSP, protože každý uzel musí vědět, který štítek musí připsat FEC, než jej odešle sousedovi.
Distribuce štítků
V sítích IP/MPLS existují dva režimy distribuce štítků.

Prvním režimem distribuce je „nevyžádaný downnstream“. Zde je diagram syntetizující jeho provoz:
Princip je jednoduchý, jakmile router spojený se štítkem s FEC informuje všechny své sousedy o této asociaci. A to automaticky. Cílem je zvýšit provoz v důsledku „signalizace“ v síti.Druhý distribuční režim, který je nejpoužívanější v síti IP/MPLS, se nazývá „Downnstream on Demand“.

S touto distribuční metodou žádá Upstream LSR downstream LSR, aby mu poskytl číslo štítku, které spojil s konkrétním FEC. Upstream LSR je router, který vysílá provoz do downnstream LSR, takže když průchod balíčku ještě není spojen s FEC, bude muset upstream LSR požádat o asociaci štítku pro tento FEC na následující LSR ( downnstream LSR na tomto diagramu).
Právě tento poslední distribuční režim používá protokol RSVP-TE, který uvidíme později.Udržování štítků
- „Liberální“ móda: LSR udržuje všechny štítky ohlášené těmito sousedy, dokonce i ty, které nepoužívá. Tento režim nabízí rychlou konvergenci, když padá síťový uzel. Tento režim je však spotřebitelem než „konzervativní“ režim. Režim „liberální“ se používá v režimu distribuce štítků „nevyžádaný dolů“.
- „Konzervativní“ režim: LSR udržuje pouze štítky zaslané routerem „Next-Hop“ pro FEC spojený s tímto štítkem. Tento režim nabízí pomalejší konvergenci při změně topologie sítě (rozbité atd.), Nicméně nabízí nízkou spotřebu v paměti. Režim „Konzervativní“ se používá v režimu distribuce štítků „po proudu na vyžádání“.
Štítek přepínání
Vytvoření štítku s přepínanou cestou prostřednictvím sítě je odlišné v závislosti na režimu distribuce štítků používaných v síti.

V režimu „nevyžádaného downstream“ Egress Ler, který je posledním routerem MPLS, než cíl oznámí svým sousedům asociaci štítku s FEC. Každý uzel mezi výstupem ler a ingress ler se propaguje ke svým sousedům sdružení, které vytvořili pro stejný FEC. Jakmile toto oznámení dosáhne ingressu, je zavedena LSP !

V režimu „Downstream on Ask“, když ingress Ler vidí, jak poprvé dorazí balíček, který není spojen s FEC, bude žádost o tento LSR FEC působí jako „Next-Hop“ pro tento balíček IP. Každý uzel krok za krokem propaguje tuto žádost o výstup. Ten pak spojí štítek s FEC a propaguje toto asociaci, opačným směrem, od výstupního ler po ingress ler. Jakmile Asociace FEC/Label dosáhne ingressu LER, je zavedena LSP.
Tunelování LSP

Dříve jsem vám řekl o možnosti stohování mpls entestos, a proto štítky MPLS. Tento princip nazvaný „Stohování štítků“ se používá k vytvoření tunelu LSP. LSP tuneling je důležitou součástí technologie VPLS, kterou vám představím v jiné části tohoto webu. Nakonec je tunelování LSP často implementováno tak, aby agregovalo několik LSP v jednom, jako v níže uvedeném diagramu.
- LSP mezi „ingress ler 1“ a „egress ler 1“, jehož štítky přes síť jsou v barvě tyrkysová
- LSP mezi „ingress ler 2“ a „egress ler 2“, jehož štítky přes síť jsou v barvě modrý
- LSP mezi „Ingress Ler 3“ a „Egress Ler 3“, jehož štítky přes síť jsou v barvě šedá
Stručně řečeno, poznamenáváme, že tato technika umožňuje snížit počet LSP známých LSR !
Vítejte
Proč mpls ?
- Aktuální sítě IP
- Dopravní inženýrství
- Qos
Princip MPLS
- Přepínání štítků
- FEC
- Distribuce štítků
- Udržování štítků
- Přepínaná značka
- Tunelování LSP
